

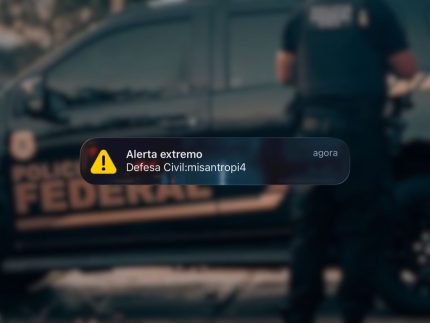
Previa: Um alerta falso da Defesa Civil gerou pânico entre os brasileiros, e o Ministério da Integração revelou que o responsável aprendeu a invadir o sistema em um curso do governo. A Polícia Federal investiga o caso.
Na noite de 19 de junho, um alerta sonoro de risco extremo foi disparado para milhares de celulares no Brasil, trazendo a palavra “Misotropi4”. O episódio causou confusão e preocupação entre os cidadãos, que receberam a mensagem sem entender sua origem.
Em resposta ao incidente, o Ministério da Integração e do Desenvolvimento Regional informou que o hacker utilizou credenciais válidas de usuários da plataforma IDAP. Segundo a pasta, o autor do ataque, que se autodenomina Misantropi4, aprendeu a enviar alertas por meio de cursos oferecidos pelo governo.
Investigação em Andamento
O ministério enviou um relatório à Câmara dos Deputados, detalhando o ocorrido em resposta a um requerimento do deputado Gustavo Gayer (PL-GO). O documento esclarece que a pasta tomou conhecimento do problema às 23h59 do dia 19 e imediatamente bloqueou as contas utilizadas no ataque.
A Polícia Federal está atualmente investigando o caso, que envolve um vazamento de credenciais em um grupo de Telegram e a exploração de uma vulnerabilidade no sistema. O ministério garantiu que ambos os problemas foram corrigidos.
Além disso, a pasta assegurou que a infraestrutura do ministério não foi comprometida. Medidas corretivas foram implementadas, incluindo a autenticação multifator e a restrição de acesso ao sistema apenas para usuários conectados à rede do ministério.
As Defesas Civis que desejarem utilizar o sistema agora precisarão se conectar via VPN, aumentando assim a segurança cibernética e prevenindo novos incidentes. O episódio levanta questões sobre a segurança dos sistemas governamentais e a necessidade de proteção contra ataques cibernéticos.









