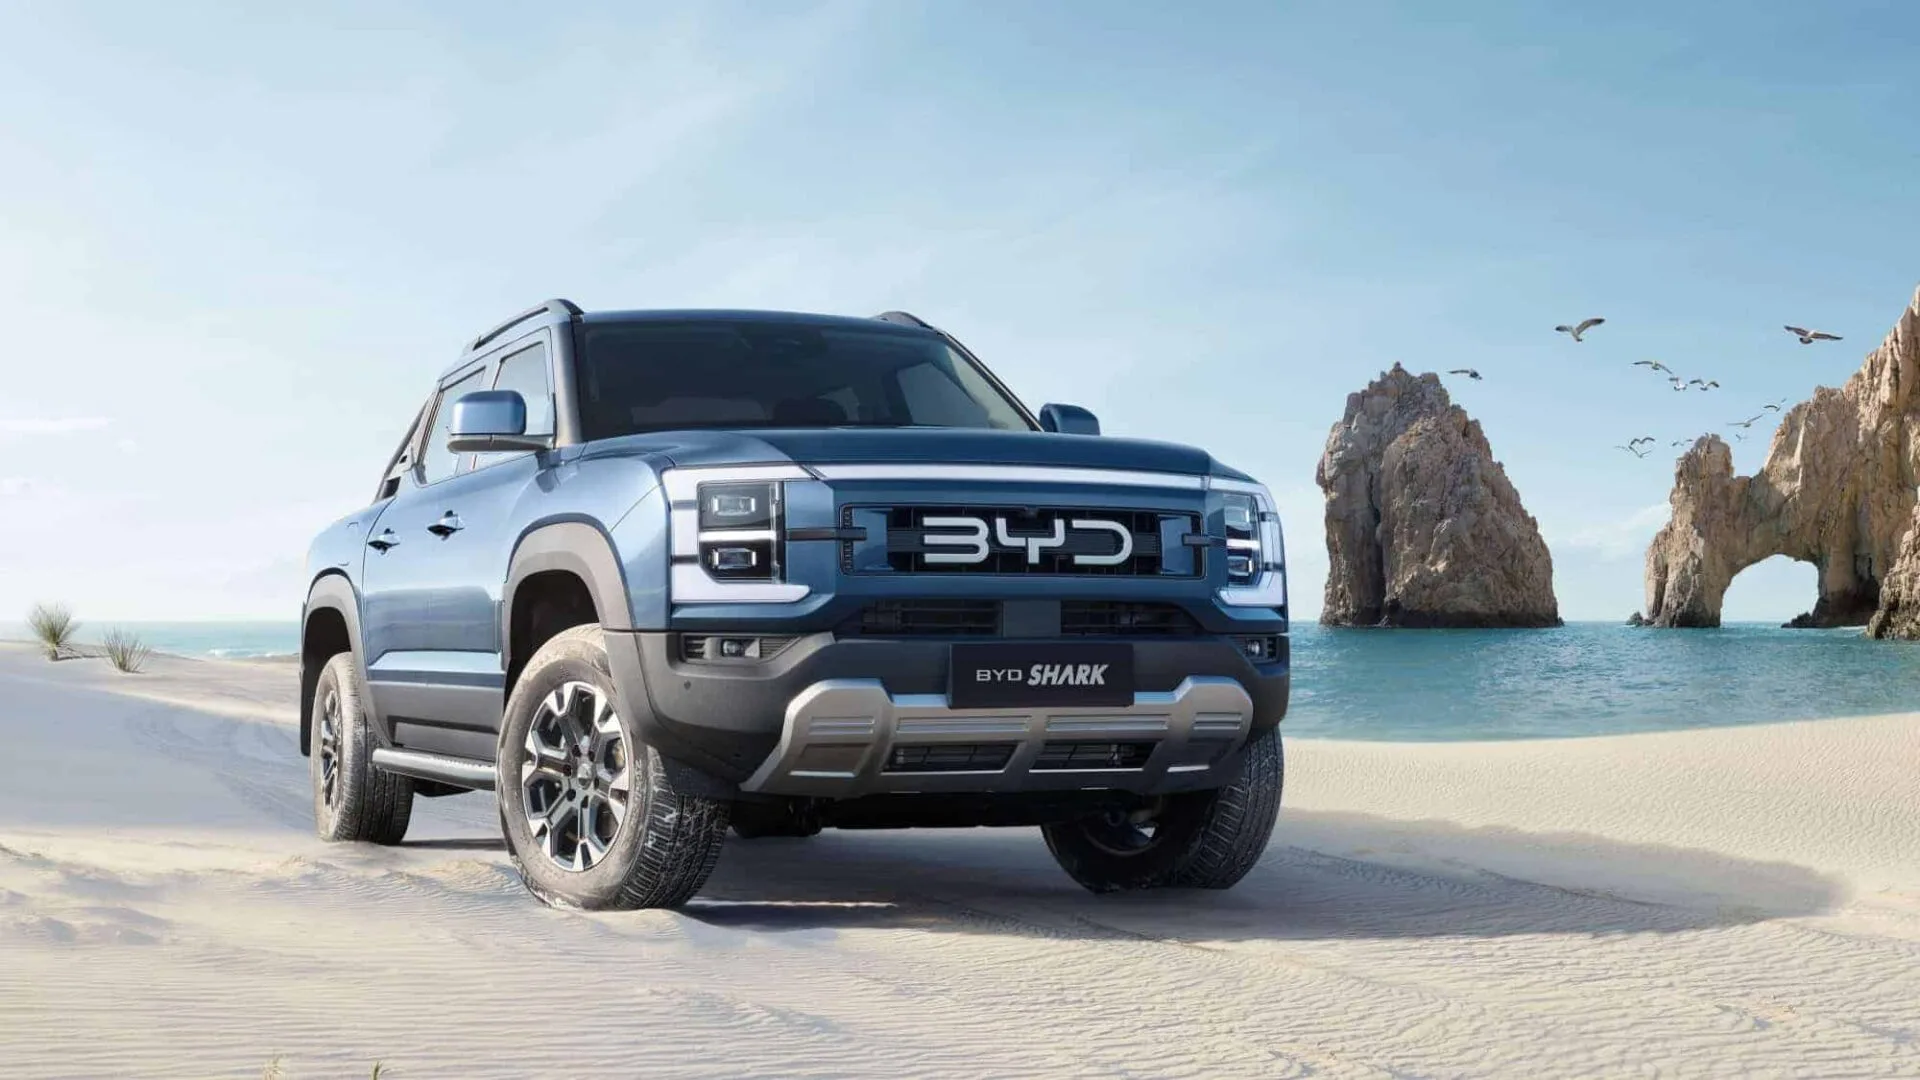
Um teste de segurança realizado na Austrália revelou uma grave vulnerabilidade em um modelo da picape BYD Shark 6, que foi hackeada remotamente sem a necessidade de senha. O especialista em cibersegurança automotiva Dan Hreszczuk, cofundador da Fortify Labs, conduziu a análise a pedido da emissora de TV ABC, demonstrando como a conectividade dos veículos pode expor riscos significativos à segurança e à privacidade dos usuários.
Uma porta de entrada sem senha
Durante duas semanas, Hreszczuk examinou os sistemas da BYD Shark antes de realizar o teste em uma estrada nos arredores de Camberra. Ele destacou que a falha de segurança encontrada não exigia autenticação, permitindo acesso fácil a funções críticas do veículo. “Foi mais fácil do que estávamos esperando”, comentou o especialista.
Com o acesso obtido, Hreszczuk conseguiu interferir em diversos recursos da picape, que estava em movimento a cerca de 30 km/h. Entre as ações realizadas, ele desligou os faróis, acionou os limpadores de para-brisa na velocidade máxima, travou as portas e até reproduziu sons e imagens pela central multimídia. No entanto, ele não conseguiu controlar os freios e as câmeras, que apresentaram proteções mais rigorosas.
Do carro ao celular
Além das funções do veículo, o acesso aos sistemas da picape permitiu que Hreszczuk ativasse o microfone interno, monitorando a conversa entre o motorista e sua mãe sobre internet banking. O especialista gravou o áudio e, posteriormente, reproduziu uma versão editada pela central de som do carro, demonstrando como uma vulnerabilidade no automóvel pode ser utilizada para interagir com dispositivos pessoais, como smartphones.
A demonstração ilustra a complexidade dos riscos associados à segurança de veículos conectados, onde a proteção de dados e a privacidade dos usuários estão em jogo. A capacidade de acessar informações pessoais e comandos de assistentes virtuais, como a Siri, evidencia a necessidade de medidas de segurança mais robustas.
Austrália discute novas regras
Esse teste ocorre em um contexto onde a Austrália ainda carece de regulamentações rigorosas para a segurança digital dos veículos. Até o momento, o país não possui padrões mínimos obrigatórios de cibersegurança, e o governo está em processo de consulta com o setor automotivo para estabelecer novas exigências relacionadas à proteção digital e atualizações de software.
Embora a implementação de novas regras seja esperada, Hreszczuk alertou que esse processo pode levar anos. Ele resumiu a situação da seguinte forma: “Não precisei arrombar a fechadura porque a BYD deixou a porta da frente aberta”.
A BYD, por sua vez, afirmou que os dados coletados dos usuários australianos são armazenados localmente e que não compartilha informações com autoridades chinesas. O incidente destaca a crescente preocupação com a segurança dos sistemas e dados em veículos conectados, um tema que deve ser cada vez mais debatido à medida que a tecnologia avança.